Letstalk 加密聊天原理解析:端到端加密如何保护你
用一个故事理解加密聊天
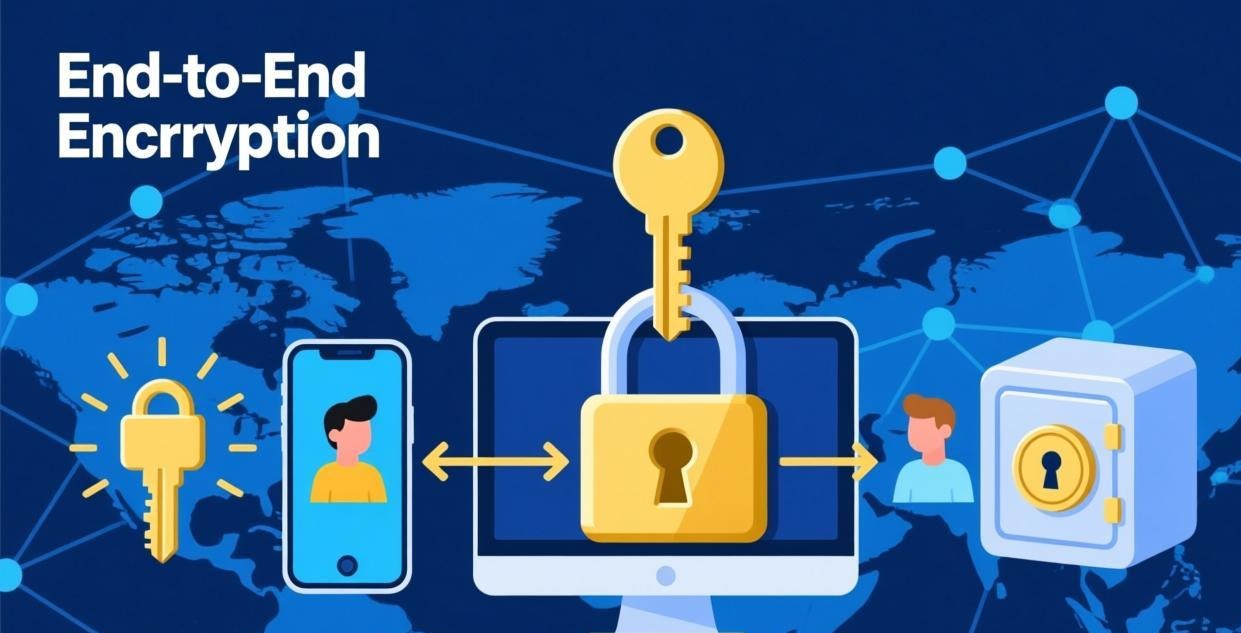
想象你要给朋友寄一封信,但不想邮递员偷看。
方案 1(不加密,像微信):直接把信交给邮递员。邮递员可以拆开看,看完再封上寄出去。信到了你朋友手里是完整的,但邮递员已经看过了。
方案 2(传输加密,像 HTTPS):你用一个锁把信锁上,把钥匙也给邮递员。邮递员在中转站打开锁处理信件,然后再锁上寄出去。看起来安全,但邮递员有钥匙,随时可以看。
方案 3(端到端加密,像 Letstalk):你用朋友的锁把信锁上,只有朋友有钥匙。邮递员只能搬运锁着的信箱,打不开。信到了朋友手里,朋友用自己的钥匙打开。
方案 3 就是端到端加密——加密和解密的钥匙只在发送方和接收方手上,中间人(服务器)没有钥匙。
密钥对:公钥和私钥
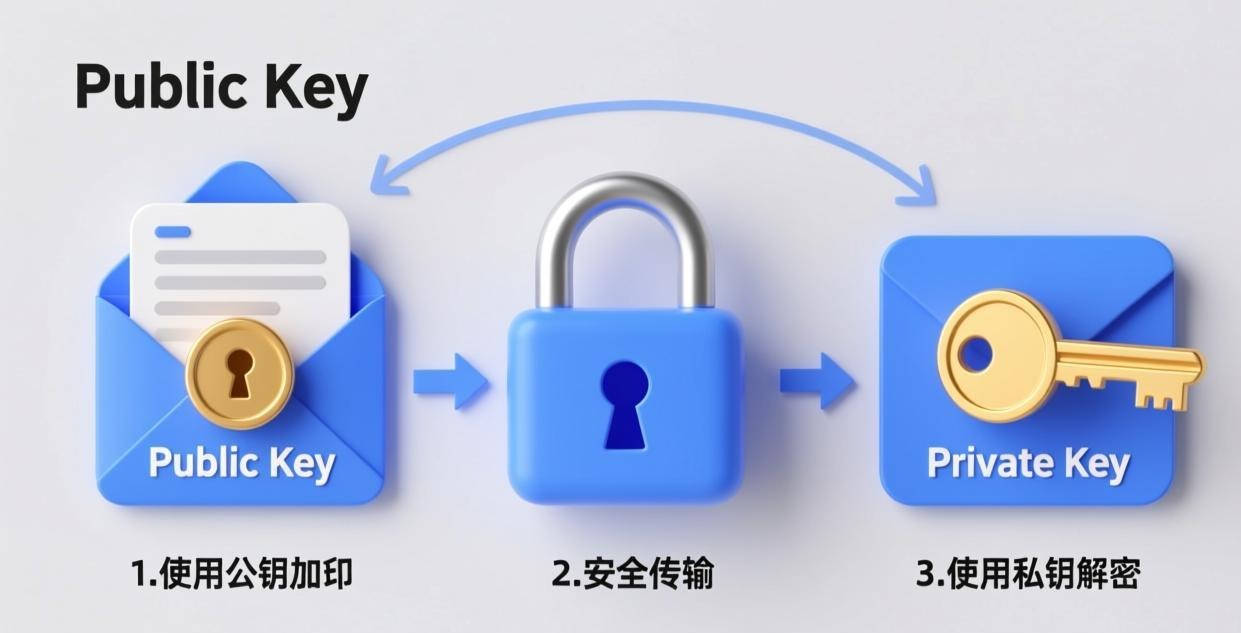
Letstalk 加密的核心是一对密钥:
- 公钥:公开的,任何人都可以用你的公钥给你加密消息。就像你的信箱地址——别人知道地址就能往里面投信,但只有你有钥匙能打开。
- 私钥:只存在你的设备上,永远不离开。用来解密别人发给你的消息。就像你信箱的钥匙——只有你持有,别人即使拿到加密的信也打不开。
加密过程
- 你要给小明发消息"明天见"
- 你的设备用小明的公钥加密"明天见" → 变成 “7x9K#mQ2…”
- 加密后的密文通过 Letstalk 服务器发送
- 小明的设备用小明的私钥解密 → 还原成"明天见"
Letstalk 服务器在第 3 步只能看到 “7x9K#mQ2…",不知道原始内容是什么。
解密只有持有私钥的人能做到
没有私钥,即使拿到密文也无法还原——这不是靠保密算法实现的(AES-256 算法是公开的),而是靠数学问题(大数分解、椭圆曲线离散对数)的计算难度实现的。用目前最强的超级计算机破解 AES-256 也需要数十亿年。
前向保密:一码一密
前向保密(Forward Secrecy)的意思是:每个会话使用不同的临时密钥。
没有前向保密:你和某人所有聊天用同一个密钥加密。如果这个密钥被破解,所有历史聊天都暴露了。
有前向保密:每次新的会话生成新的临时密钥。即使某个会话的密钥被破解,其他会话的聊天仍然安全。
Letstalk 支持前向保密。具体实现方式是 ECDH 密钥交换——每次会话开始时,双方协商一个新的共享密钥,会话结束后密钥被销毁。
密钥存储和管理
私钥存储
你的私钥只存储在设备本地,使用设备的硬件安全模块(如 iPhone 的 Secure Enclave、Android 的硬件密钥库)保护。
这意味着:
- 私钥不会被上传到 Letstalk 服务器
- 私钥不会被导出到其他 app
- 即使设备被 root/越狱,提取私钥也非常困难
多设备密钥
如果你在手机和电脑上同时登录同一账号,每个设备有自己独立的密钥对。发送方会给你的每个设备分别加密消息(用每个设备的公钥),所以你在任何设备上都能解密阅读。
密钥轮换
Letstalk 定期生成新的密钥对。旧的公钥用于解密历史消息,新的公钥用于加密新消息。这降低了密钥被长期攻击的风险。
加密聊天的局限性
不能防止截图
加密保护传输过程,不保护接收方截图。详见:阅后即焚教程
元数据暴露
加密保护消息内容,但不保护元数据——谁和谁通信、什么时间、多久一次。Letstalk 服务器需要知道发送方和接收方才能路由消息。
设备安全是关键
如果设备本身不安全(没有锁屏密码、被安装了恶意软件),加密聊天的安全性大打折扣。攻击者可以绕过加密,直接在设备上读取解密后的消息。
安全建议:
- 设置强锁屏密码(6 位数字 + 字母混合)
- 开启 Letstalk 应用锁(Face ID/指纹)
- 不要安装来源不明的 app
- 及时更新系统安全补丁
和其他加密方案的对比
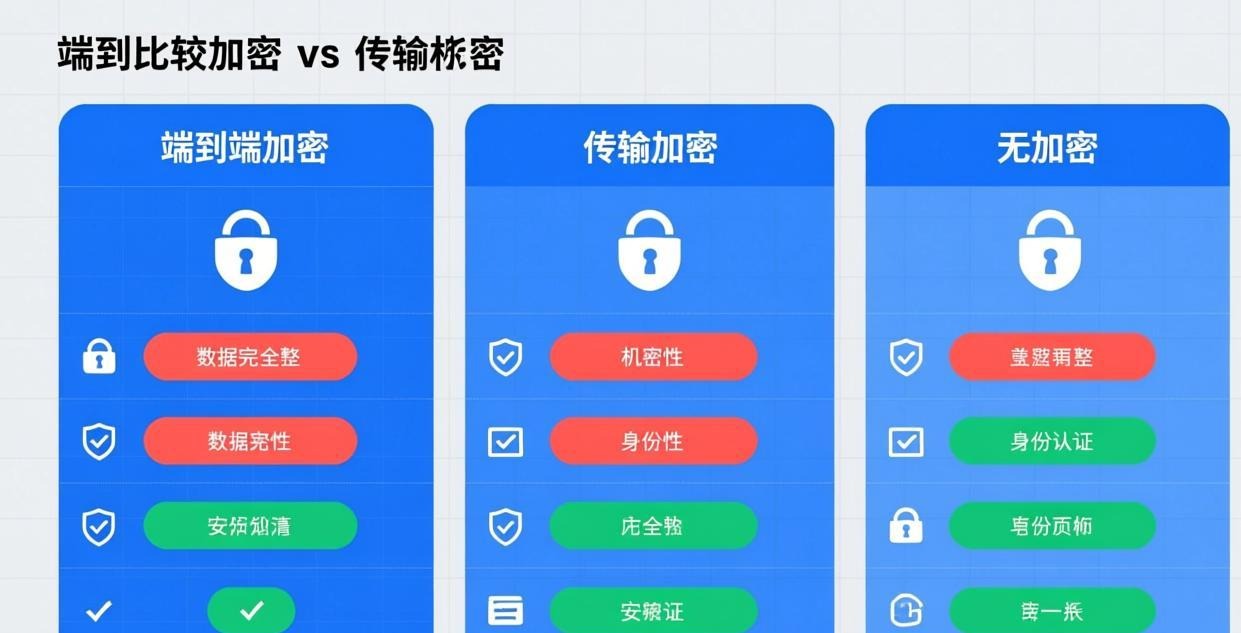
| 加密方案 | 代表软件 | 加密范围 | 服务器能否解密 |
|---|---|---|---|
| 端到端加密 | Letstalk, Signal, WhatsApp | 全程 | ❌ 不能 |
| 传输加密 | 微信, QQ | 客户端↔服务器 | ✅ 能 |
| 不加密 | 早期即时通讯 | 无 | ✅ 能 |
端到端加密是唯一能确保服务器无法读取的方案。传输加密只是防止网络窃听,不防止服务器端查看。
深度对比看这里:Letstalk vs Telegram 和 Letstalk vs Signal
关于"后门"的讨论
有些人担心加密软件是否有"后门”——秘密通道让开发者或政府可以绕过加密读取消息。
Letstalk 没有公开披露后门,但因为是闭源软件,无法独立验证。Signal 是开源的,任何人都可以审计代码确认没有后门——这就是为什么安全研究者更信任 Signal。
不过,即使存在后门,端到端加密的架构也使得后门难以隐藏——如果服务器返回的公钥被替换(中间人攻击),安全号码验证可以检测到。Letstalk 目前没有安全号码验证功能,这是和 Signal 的一个安全差距。
我的观点:对于 99% 的日常用户,Letstalk 的端到端加密已经足够。你不需要担心后门,因为你不是国家级攻击的目标。如果你真的是——比如你是记者或活动人士——那应该用 Signal(开源+安全号码验证)而不是 Letstalk。但对于"不想让微信读取我的聊天"这种需求,Letstalk 完全够用。
💡 体验端到端加密聊天 下载 Letstalk,每条消息默认加密保护,你的隐私你做主。
相关推荐:Letstalk下载 · 安心聊电脑版 · 加密聊天软件